LINEユーザーや従業員などの最大で約52万件の個人データが漏洩した問題を受け、個人情報保護委員会(個情委)は2024年3月28日、個人情報保護法に基づきLINEヤフーを行政指導(勧告)したと発表した。個人データの安全管理に不備があり法規定違反として、改善措置をとるよう勧告。再発防止策の実施などに関する初回の報告を4月26日までに提出するよう求めたほか、今後1年間個情委に対し改善状況を報告することを求めた。
委託先韓国企業のマルウエア感染が契機に
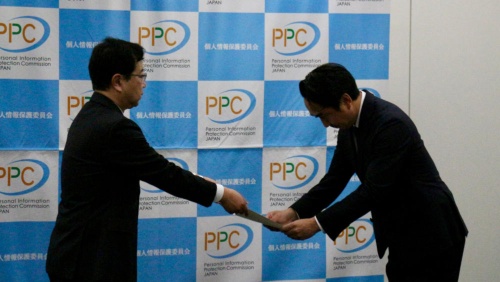
個情委の調査によると2023年8月、LINEヤフー(当時LINE)の業務委託先である韓国企業の従業員の端末がマルウエアに感染。これを契機として、2023年9月14日から10月27日の間に旧LINEのシステムが不正アクセスを受け、最大で個人データ約52万人分が漏洩した。内訳はユーザーに関する個人データが30万2980人分、取引先などに関する個人データが8万6211人分、従業者などに関する個人データが13万315人分である。
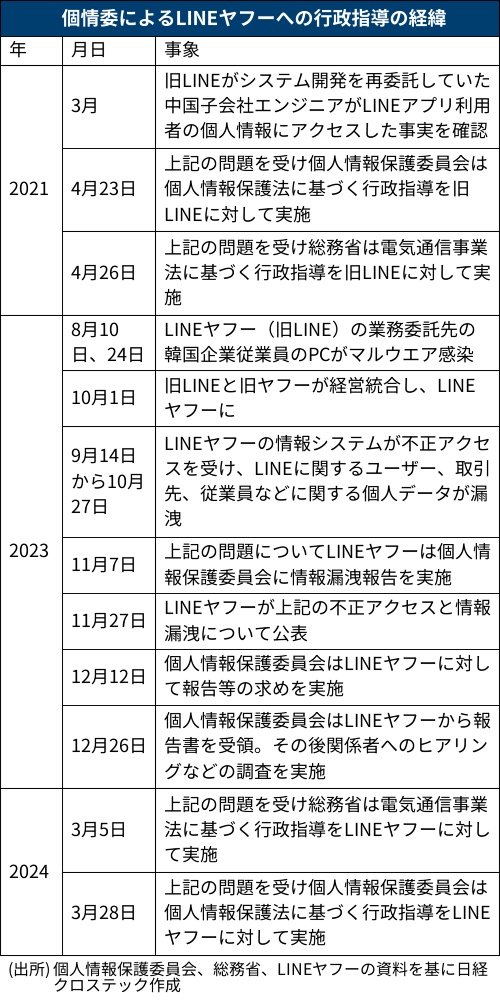
「この状態を放置しておくことは、個人の権利利益を侵害するおそれが高い」――。個情委の松元照仁事務局長は同日、LINEヤフーの出澤剛社長に勧告文書を手渡した上で、こう語った。今回の事案を受け、個人情報保護法第23条の規定違反であり個人データの安全管理措置が不備の状態にあるとした。
個情委の勧告を受け出澤社長は、「多くのユーザーの皆様に大変ご迷惑をおかけし、おわび申し上げます」と謝罪した。
個情委が個人情報保護法上の問題として指摘したのは、技術的安全管理措置(アクセス制御)と組織的安全管理措置の不備だ。個人情報取扱事業者である旧LINEは本来、個人データの取り扱いにおいて、適切なアクセス制御を実施しなければならない。今回の事案では、マルウエア感染を受けた情報システムを保有する韓国NAVER Cloudを介して旧LINEも不正アクセスを受けたが、両社のネットワーク間で、不正アクセスを検知・防止できなかった。
この原因として、旧LINEは特定のポートに関する通信を防いでいただけで、該当する通信以外は許容されていたことがある。ネットワーク制御において必要な通信のみを許可する体制であれば不正アクセスを防げたとし、個情委は技術的安全管理措置の不備と見なした。
組織的安全管理措置については、(1)実質的な親会社であった韓国NAVERとの関係に起因するリスク管理の現状(2)2021年の行政指導後の対応、の2点を問題点とした。旧LINEは過去、NAVERの子会社だった経緯がある。当時からNAVERの100%子会社だったNAVER Cloudの基盤を利用したり、技術面での支援を受けてきたりした。こうした経緯から、NAVER Cloudに旧LINEのネットワークへのアクセスを許容したり、共通の認証基盤システムや個人データを含む重要なシステムの構築や運営などの業務委託を続けてきた。